


Модеренсистеми за съхранение на енергия от батерии (BESS)не са изолирани кутии. Те са свързани активи - обвързани с облачно наблюдение, отдалечено изпращане, помощни програмиотговор на търсенетоплатформи и все повече към виртуални електроцентрали и агрегатори. Тази свързаност е това, което ги прави ценни, а също и това, което ги прави мишена. Компрометираната система за съхранение не е просто нарушение на данните; това е физически и финансов риск, защото нападателят придобива контрол върху реалната власт.Киберсигурност за съхранение на енергиястана толкова важен, колкото пожарната безопасност.

Защо киберсигурността има значение за съхранението
Съхранението се намира в конвергенцията на ИТ и операционната технология (OT). TheEMS (система за управление на енергията) говори с облака; наBMS (система за управление на батерията)иPCS (система за преобразуване на енергия) работят на индустриални контролери; и външни страни - комунални услуги, агрегатори, доставчици на услуги - се нуждаят от достъп. Всяка връзка е потенциална входна точка. Последствията от нарушение варират от прекъсване на работата до умишлена злоупотреба със съхранената енергия.
Повърхността на атаката
A свързанБЕСизлага много интерфейси:
Облачни платформи за наблюдение и анализи техните уеб и мобилни приложения.
Дистанционна поддръжкаканали и задни врати на доставчици.
APIсвързване къмVPPиотговор на търсенетоплатформи.
Шлюзове и локални контролерисвързване на OT и IT мрежи.
фърмуерна BMS, PCS и EMS устройства.
Полеви мрежисвързващи модули и сензори.
Всеки един от тях трябва да бъде защитен - една верига е толкова силна, колкото е силна най-слабата й брънка.
Какво може да направи един пробив
Рисковете са конкретни. Нападател с контролен достъп може да манипулира циклите на зареждане и разреждане, като саботирапиково бръсненеилиТУ арбитражстратегии и излагане на сайта на наказателнитакси за търсене. По-сериозно, те биха могли да се опитат да преодолеят ограниченията за безопасност, да нарушат мрежовите услуги, да причинят преждевременна деградация на активи или да държат операции като заложници с ransomware. Като цяло, киберкомпрометираното съхранение може дори да дестабилизира мрежовите операции - поради което регулаторите обръщат внимание.
Стандарти и рамки
Няколко рамки оформят киберсигурността за съхранение:
IEC 62443- водещият стандарт за сигурност на системите за индустриална автоматизация и контрол (OT).
NIST рамка за киберсигурност- структура за управление на риска, която е широко необходима на предприятията.
Серия UL 2900- тестване на киберсигурността на софтуера и фърмуера.
IEC 62351- сигурност на комуникациите в електроенергийната система.
Плюс стека за безопасност и взаимно свързване:UL 9540, NFPA 855, иIEEE 1547.
Надеждният продукт е в съответствие с тях и все повече купувачи ги посочват в търгове.
Принципи за сигурност при проектиране
Киберсигурността не може да бъде блокирана. Силни дизайни вграждат:
Сегментиране на мрежата- изолиране на ОТ от ИТ и интернет.
Най-малка привилегия- всеки акаунт и устройство получава минималния необходим достъп.
Криптирани комуникации- защита на данните при пренос и в покой.
Сигурно зареждане и подписан фърмуер- предотвратяване на стартиране на подправен софтуер.
Няма идентификационни данни по подразбиране- елиминиране на най-често срещаната уязвимост.
Цялостно регистриране на одит- така че всяка команда е проследима.
Това са инженерни решения, взети преди доставката на продукта.
Контрол на достъп и идентичност
Кой може да командва вашата батерия? Силният контрол на достъпа означава многофакторно удостоверяване, разрешения, базирани на роли, и контролиран достъп на доставчика - често чрез защитен VPN или хост за прескачане, никога отворен порт. Достъпът за поддръжка от трета страна трябва да се регистрира, да е ограничен във времето и да може да бъде отменен.Поддръжка на съхранение на батериятаи управлението на кибер достъпа трябва да бъдат проектирани заедно.

Мониторинг и откриване
Превенцията в крайна сметка ще бъде тествана, така че откриването има значение. Централизираното регистриране, откриването на аномалии в командите за изпращане и наблюдението чрез център за операции по сигурността помагат за ранното улавяне на прониквания. Аномалии - необичайни команди за разреждане, достъп в нечетен час, неочаквани промени на фърмуера - са сигналите, че нещо не е наред.
Фърмуер и корекция
Свързаните активи се нуждаят от дисциплиниран жизнен цикъл на корекция.Подписани актуализации по въздуха, бързата реакция на публикувани уязвимости и ясните срокове за прекратяване на поддръжката са от значение. Атърговски производител на съхранение на енергиякоито не могат да бъдат коригирани незабавно, оставя клиентите изложени на риск години наред.
Оперативни и организационни мерки
Само технологията не е достатъчна. Сайтовете се нуждаят отплан за реакция при инцидент, дефинирани роли и договори, които възлагат отговорност за киберсигурността между собственик, интегратор и доставчик. ЗамикромрежаиV2Gвнедрявания, които агрегират много активи, залозите нарастват - един слаб възел може да повлияе на флота.
Въздействие върху икономиката и обществените поръчки
Устойчивостта на кибернетичното пространство засяга възможността за застраховане, съответствието и корпоративните поръчки. При оценяванецена за търговско съхранение на енергия за kWh, LCOS (нивелирани разходи за съхранение), ROI за съхранение на батерията, ивъзвръщаемост на търговското съхранение на батерии, третирайте киберсигурността като изискване - защото пробивът може да унищожи годинипиково бръсненеилиотговор на търсенетостойност. Все по-често корпоративните купувачи няма да одобрят несигурна система на всяка цена.
Въпроси, които да зададете на вашия доставчик
Попитайте потенциалентърговски производител на съхранение на енергияилитърговски доставчик на съхранение на енергия: С кои стандарти за сигурност се съобразявате (IEC 62443, NIST, UL 2900)? Как OT се сегментира от IT? Шифровани ли са комуникациите и подписан ли е фърмуерът? Как се доставят пластирите и за колко време? Кой има достъп до моята система от разстояние и регистрира ли се? Предоставяте ли книга за реагиране при инцидент? Как това се интегрира стърговска инсталация за съхранение на енергияиподдръжка на съхранение на батерията? Неясните отговори показват доставчик, който не е взел сериозно киберпространството. Също така потвърдете как системата поддържа съответствие с безопасността (UL 9540, NFPA 855, IEC 62619), без да създавате несигурни преки пътища за отдалечен достъп.
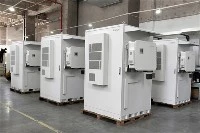
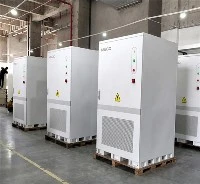
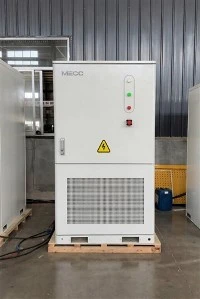
Шкаф за съхранение на енергия с литиева батерия с течно охлаждане 125KW 261kWh
Шкафът за съхранение на слънчева енергия „всичко в едно“ със защита IP54 е високоефективно, интегрирано енергийно решение, проектирано за търговски, промишлени и слънчеви приложения на открито. Той интегрира 125kW Power Conversion System (PCS), 261kWh литиево-железен фосфат (LiFePO4) батерия, усъвършенствана система за течно охлаждане и интелигентна система за управление на батерията (BMS) в един шкаф с IP54 защита срещу атмосферни влияния. Проектиран да издържа на сурови външни среди, като същевременно осигурява ефективно преобразуване и съхранение на енергия, той поддържа усвояване на слънчева енергия, намаляване на пиковете, преместване на натоварването, спомагателни услуги на мрежата и аварийно резервно захранване. Идеален за слънчеви ферми от комунални услуги, индустриални паркове, големи търговски комплекси и отдалечени микромрежи, той осигурява надеждно, спестяващо място и изискващо малко поддръжка решение за широкомащабна интеграция на възобновяема енергия.
